リスク評価からEU適合宣言書まで。EU CRA対応を1つのプラットフォームで。
Kunnusは、デジタル要素を含む製品をEU市場で販売する製造者のためのEU Cyber Resilience Act(EU CRA)対応プラットフォームです。製品の登録と分類、リスク評価、SBOM管理、脆弱性の継続監視、第14条の報告、技術文書とEU適合宣言書の作成までを、1つの流れとして支援します。
最終更新:2026年10月6日
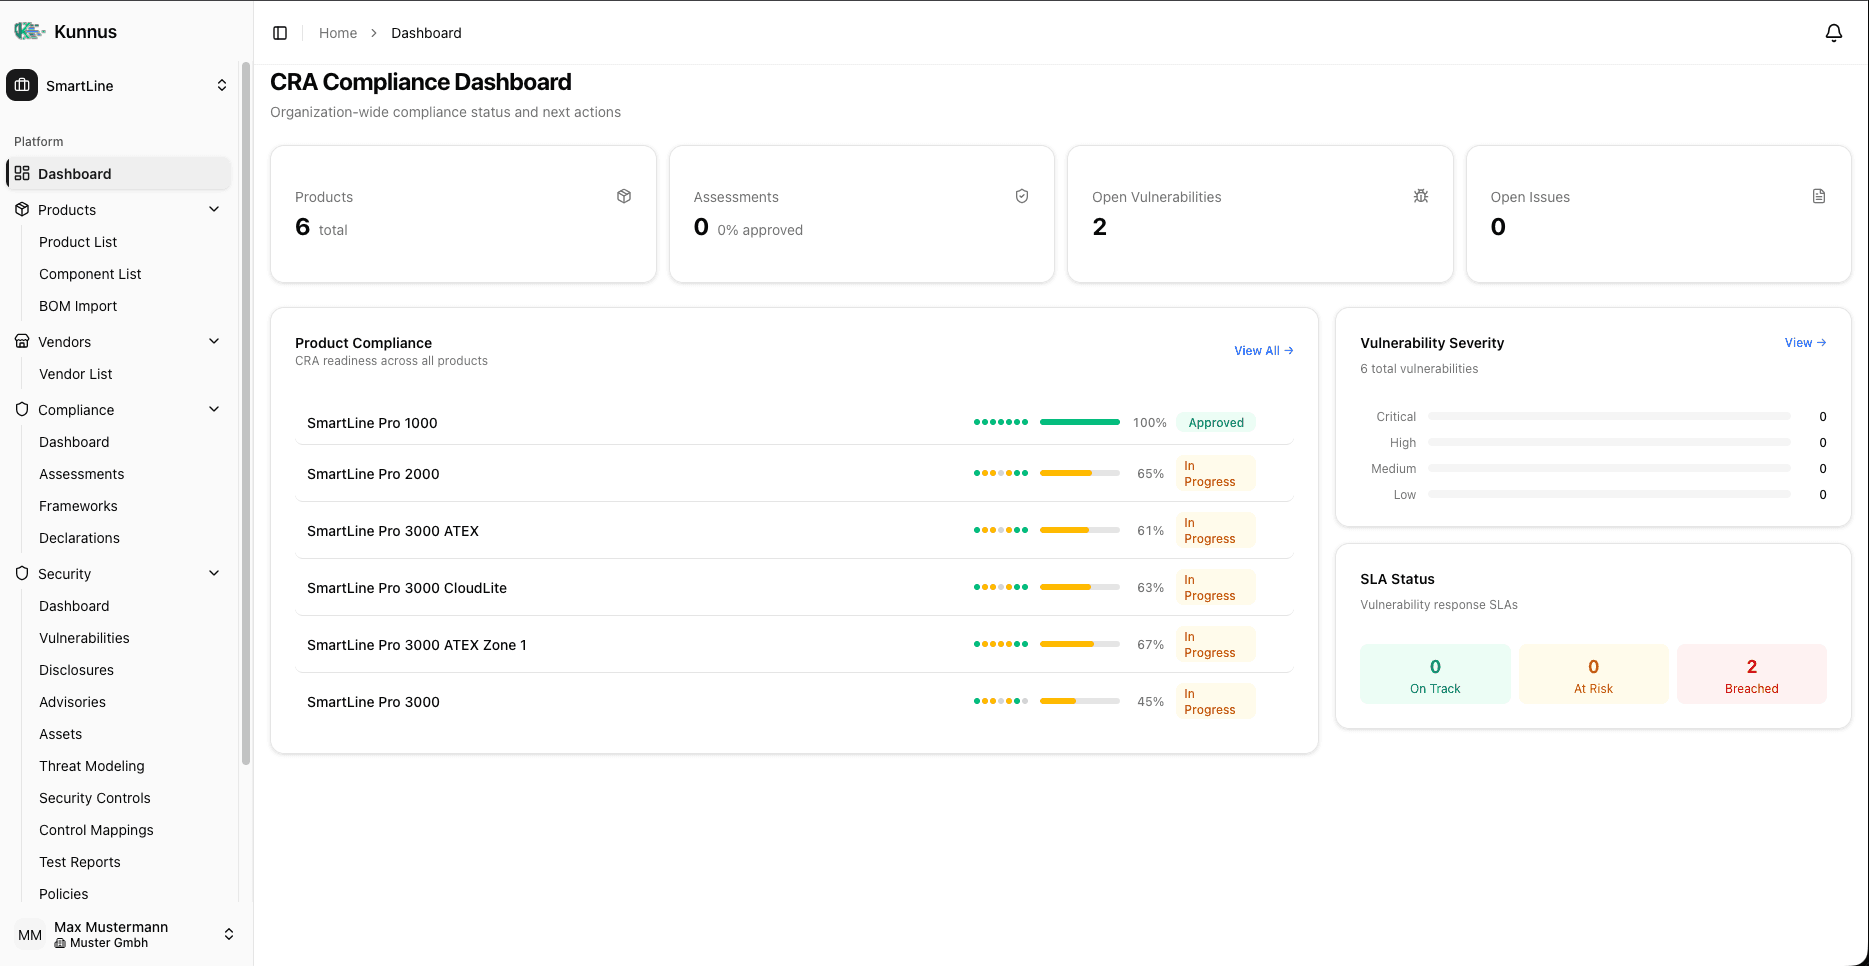
どのように進めますか?
EU CRA対応を社内の大型プロジェクトではなく、製品ごとに導かれた手順に変えます。4つの段階の成果物が、附属書VIIの技術文書にそのまま流れ込みます。
- 1
製品を登録し、区分を判定する
製品ポートフォリオを登録し、デフォルト/重要製品クラスI・II/クリティカル製品の判定を行います。判定結果が、必要な適合性評価の手続きを決めます。
- 2
リスクを評価し、脅威をモデル化する
附属書Iの要件に沿ったリスク評価と脅威モデリング。結果は技術文書に組み込まれ、設計変更のたびに更新できます。
- 3
SBOMを作成し、脆弱性を監視し続ける
CycloneDX / SPDX形式のSBOMを取り込み、NVD・OSVのデータと継続的に照合します。影響のある製品が特定され、是正の進捗を追跡します。
- 4
文書を整え、報告し、適合を宣言する
技術文書、EU適合宣言書、第14条の報告書を作成します。監査ビューでエビデンスを一覧し、必要な書類をエクスポートします。
主な機能
製品管理・EU CRA製品分類
製品ポートフォリオ全体を一元管理し、附属書III・IVに基づく区分を製品ごとに判定・記録します。
リスク評価・脅威モデリング
附属書I 第I部の要件に沿ったリスク評価と脅威モデリングで、セキュリティ・バイ・デザインを文書化し、根拠を示します。
SBOM管理
CycloneDX / SPDX形式のSBOMを作成・取り込み・維持します。オープンソースのkunnus-scanner(Apache 2.0)で生成できます。
脆弱性モニタリング(NVD / OSV)
全製品のコンポーネントを継続的に照合し、新しい脆弱性を通知します。是正を追跡し、機械可読なCSAFアドバイザリを生成します。
サプライヤー・コンポーネント評価
サプライヤーポータル経由のデューディリジェンス。サプライヤー側のアカウント作成は不要です。
第14条報告(ENISA)
24時間の早期警告、72時間の通知、最終報告を手順に沿って作成します。提出はEUの単一報告プラットフォーム(SRP)上で製造者が行い、Kunnusは報告書を準備・エクスポートします。
技術文書・EU適合宣言書
附属書VIIに沿った技術文書とEU適合宣言書を作成します。適合性評価モジュール(A/B+C/H)に対応し、必要な場合は通知機関向けの資料を整えます。
エビデンス・レポートと監査ビュー
要件ごとのエビデンスを一覧し、監査や顧客の調達部門向けにレポートをエクスポートします。
EU CRAのどの要件をカバーしますか?
Kunnusは、附属書I 第I部(製品への要件)と第II部(脆弱性対応の要件)、および第13条(製造者の義務)と第14条(報告義務)に対応しています。要件ごとの対応状況は、英語の対応表でご確認いただけます。
要件対応表を見る(英語)日本語対応と導入形態
ユーザーインターフェース
現在は英語とドイツ語です。日本語UIは、日本のローンチパートナーと共同で対応する予定です。EU当局向けの文書は英語で出力できます。
日本での導入
日本の製造者には、日本のパートナー(コンサルティング会社、システムインテグレーター、試験・認証機関)を通じた導入をご案内しています。ホワイトラベルまたは共同デリバリーの形で、日本語での支援はパートナーが担います。
ホスティング
データはEU域内の欧州プロバイダーのみでホスティングされ、GDPRに準拠します(Software Hosted in Europe 2026)。日本国内でのホスティングは、パートナーとお客様のご要望に応じて計画中です。
セキュリティ
ロールベースのアクセス制御、監査ログ、保存時・転送時の暗号化。調達プロセス向けにセキュリティ文書と質問票をご提供します。
よくあるご質問
プラットフォームは日本語に対応していますか?
現在のユーザーインターフェースは英語とドイツ語です。日本語UIは、日本のローンチパートナーと共同で対応する予定です。EU当局向けの技術文書とEU適合宣言書は英語で出力できます。
SBOMはどの形式に対応していますか?
CycloneDXとSPDXの取り込みと作成に対応しています。脆弱性アドバイザリは機械可読なCSAF形式で生成します。SBOMの生成には、Apache 2.0ライセンスのオープンソースツールkunnus-scannerを無料でご利用いただけます。
ENISAへの報告はKunnusが代行しますか?
いいえ。Kunnusは第14条の報告書(早期警告、通知、最終報告)を手順に沿って作成し、エクスポートします。提出はEUの単一報告プラットフォーム(SRP)上で製造者が行います。報告義務そのものは製造者に残ります。
データはどこに保存されますか?
EU域内の欧州プロバイダーのみで、GDPRに準拠しています。米国への移転はありません。日本国内でのホスティングは、パートナーとお客様のご要望に応じて計画中です。
価格を教えてください。
価格はお問い合わせください。製品数とご利用の範囲によって異なります。日本のパートナー経由での導入についても、パートナーページでご案内しています。
どのように始めればよいですか?
まずデモをご覧ください。日本の製造者には、日本のパートナー経由での導入をご案内しています。SBOMの作成だけであれば、オープンソースのkunnus-scannerで今すぐ試せます。